- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.474,27-%2,13
- FAİZ%36,00-1,00
- BİTCOİN81.193-%3,37
- 22 Ekim 202619°
- BIST10011.220-%3,08
- DOLAR49,60+%0,05
- EURO55,68+%0,11
- GRAM ALTIN6.474,27-%2,13
- FAİZ%36,00-1,00
- BİTCOİN81.193-%3,37
- 22 Ekim 202619°
Sitelerin yüzde 70'inde kullanılan PHP'de kritik açık alarmı: Ne yapılmalı?
İnternet sitelerinin büyük bölümünü çalıştıran PHP'de bulunan iki kritik açık, Japonya ve Avrupa'da bazı kamu sitelerinin kapatılmasına yol açtı. ABD'nin CISA ve FBI kurumları acil güncelleme çağrısı yaparken Türkiye'de de ulusal tarama başlatıldı.
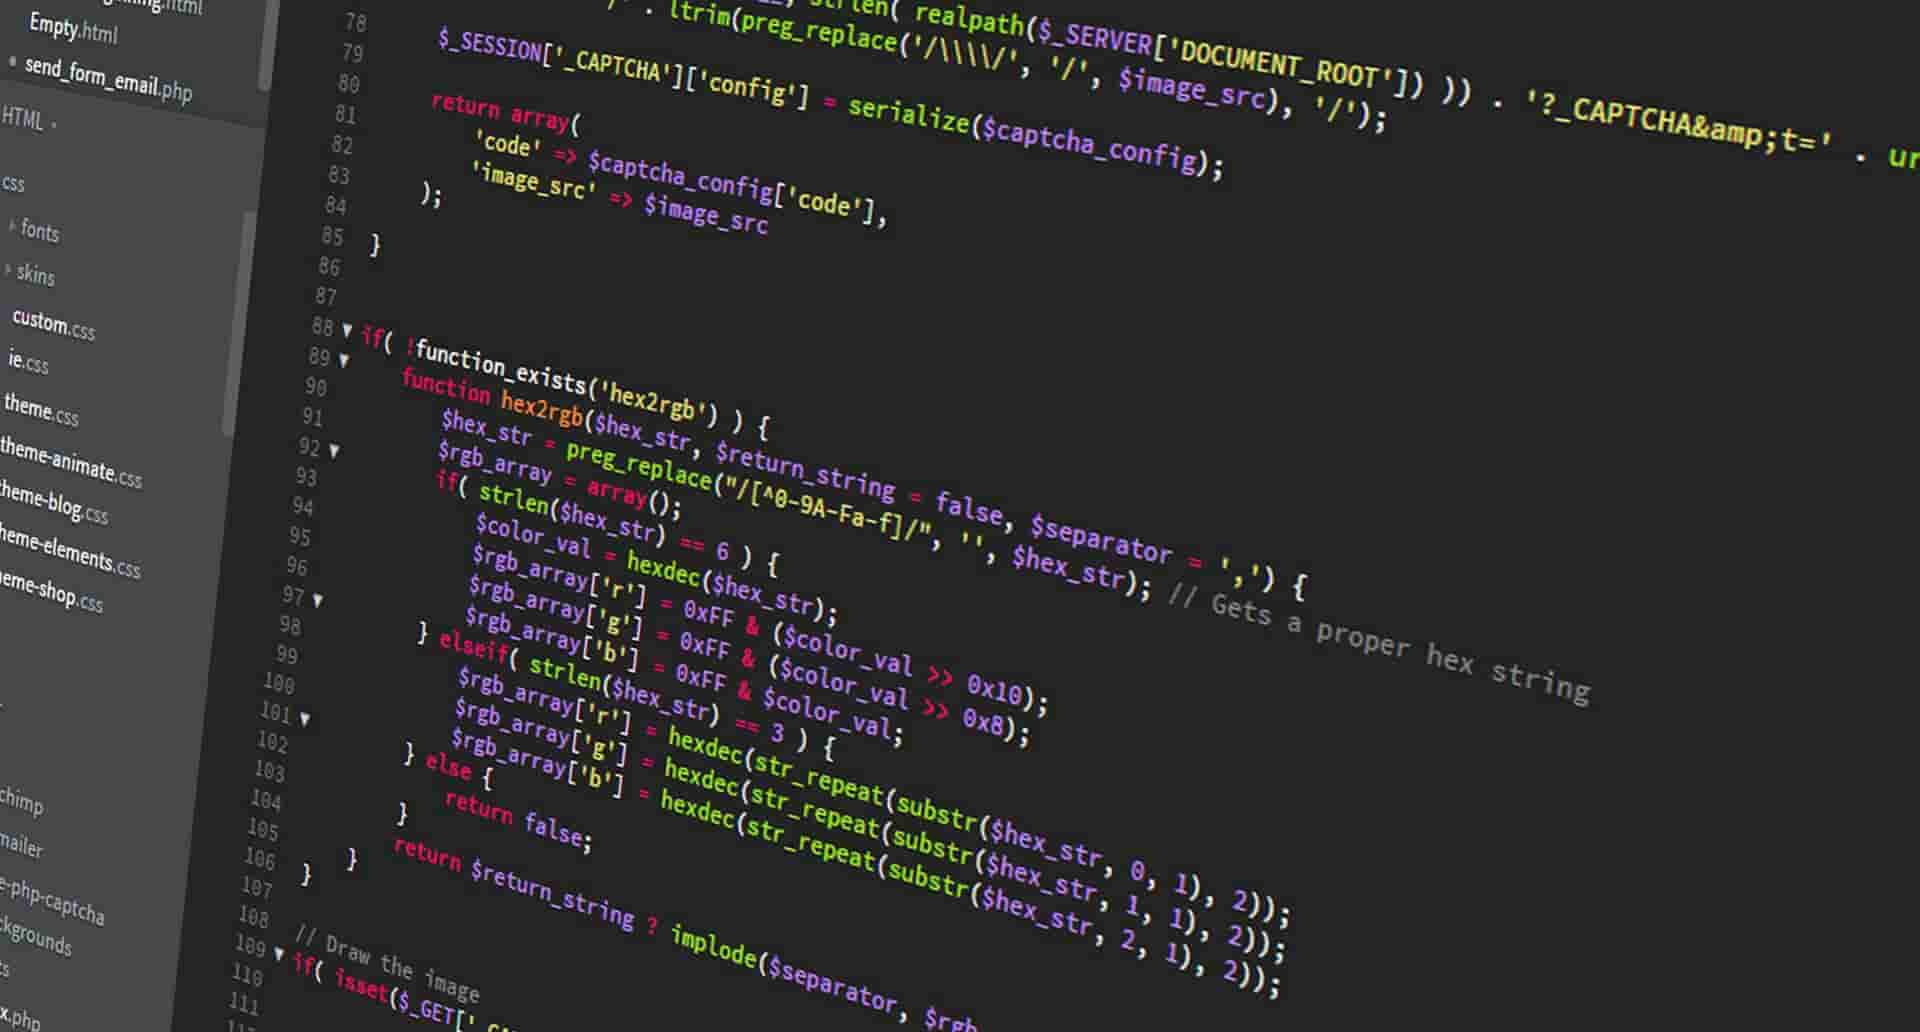
İnternet sitelerinin büyük bölümünün arka planında çalışan PHP programlama dilinde "PHP2Shell" olarak adlandırılan iki kritik güvenlik açığı tespit edildi. Açıklar, saldırganların kullanıcı adı ya da parola gerektirmeden savunmasız sunucularda uzaktan komut çalıştırmasına imkân verebiliyor. W3Techs verilerine göre sunucu tarafı dili bilinen sitelerin yüzde 69,3'ü PHP kullanıyor.
Açıkların duyulmasının ardından Japonya Sağlık, Çalışma ve Refah Bakanlığı bir bilgi sisteminin sitesini geçici olarak kapattı; Danimarka, Norveç, Finlandiya ve Hollanda'daki bazı kamu kurumları da sitelerine erişimi kısıtladı.
Ne yapılmalı?
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), PHP kullanan tüm sistemlerin envanterinin çıkarılmasını ve internete açık sistemlere öncelik verilerek PHP 8.5.12, 8.4.27, 8.3.36 ya da 8.2.35 sürümlerine hemen geçilmesini istedi. Güncelleme hemen yapılamıyorsa ya da desteği sona eren 8.1 ve öncesi sürümler kullanılıyorsa sistemlerin yamalanana kadar çevrim dışı bırakılmasını, bu süreçte web uygulama güvenlik duvarıyla sınırlı koruma sağlanmasını önerdi. FBI ise PHP işlemlerinin beklenmedik şekilde komut kabuğu başlatmasının izlenmesini tavsiye etti.
Türkiye'de ulusal tarama
Türkiye'de de Cumhurbaşkanlığı Siber Güvenlik Başkanlığı kamu kurumları başta olmak üzere ulusal ölçekte tarama başlattı. Başkanlık, 69 milyonu aşkın kullanıcıya hizmet veren e-Devlet Kapısı'nda yapılan kontrollerde hizmetlerin güvenliğini olumsuz etkileyen bir sorun tespit edilmediğini, hizmetlerin kesintisiz sürdüğünü açıkladı.
Hilal Times'ten Haberdar Olun
Özel haberler, gelişmeler ve duyurular hakkında bilgi almak için abone olun. Sizi bilgilendireceğiz.
Kaydolarak Gizlilik Politikamızı kabul etmiş olursunuz