- BIST10011,220-3.08%
- الدولار49.60+0.05%
- اليورو55.68+0.11%
- الذهب4,063.30-2.09%
- الفائدة36.00%-1.00
- البيتكوين81,204-3.36%
- 22 أكتوبر 202619°
- BIST10011,220-3.08%
- الدولار49.60+0.05%
- اليورو55.68+0.11%
- الذهب4,063.30-2.09%
- الفائدة36.00%-1.00
- البيتكوين81,204-3.36%
- 22 أكتوبر 202619°
تحذير من ثغرتين خطيرتين في PHP المستخدم في 70% من المواقع
أدت ثغرتان خطيرتان في PHP، الذي يشغّل معظم مواقع الإنترنت، إلى إغلاق بعض المواقع الحكومية في اليابان وأوروبا. وبينما دعت وكالتا CISA وFBI الأميركيتان إلى تحديث عاجل، بدأت تركيا أيضاً فحصاً وطنياً.
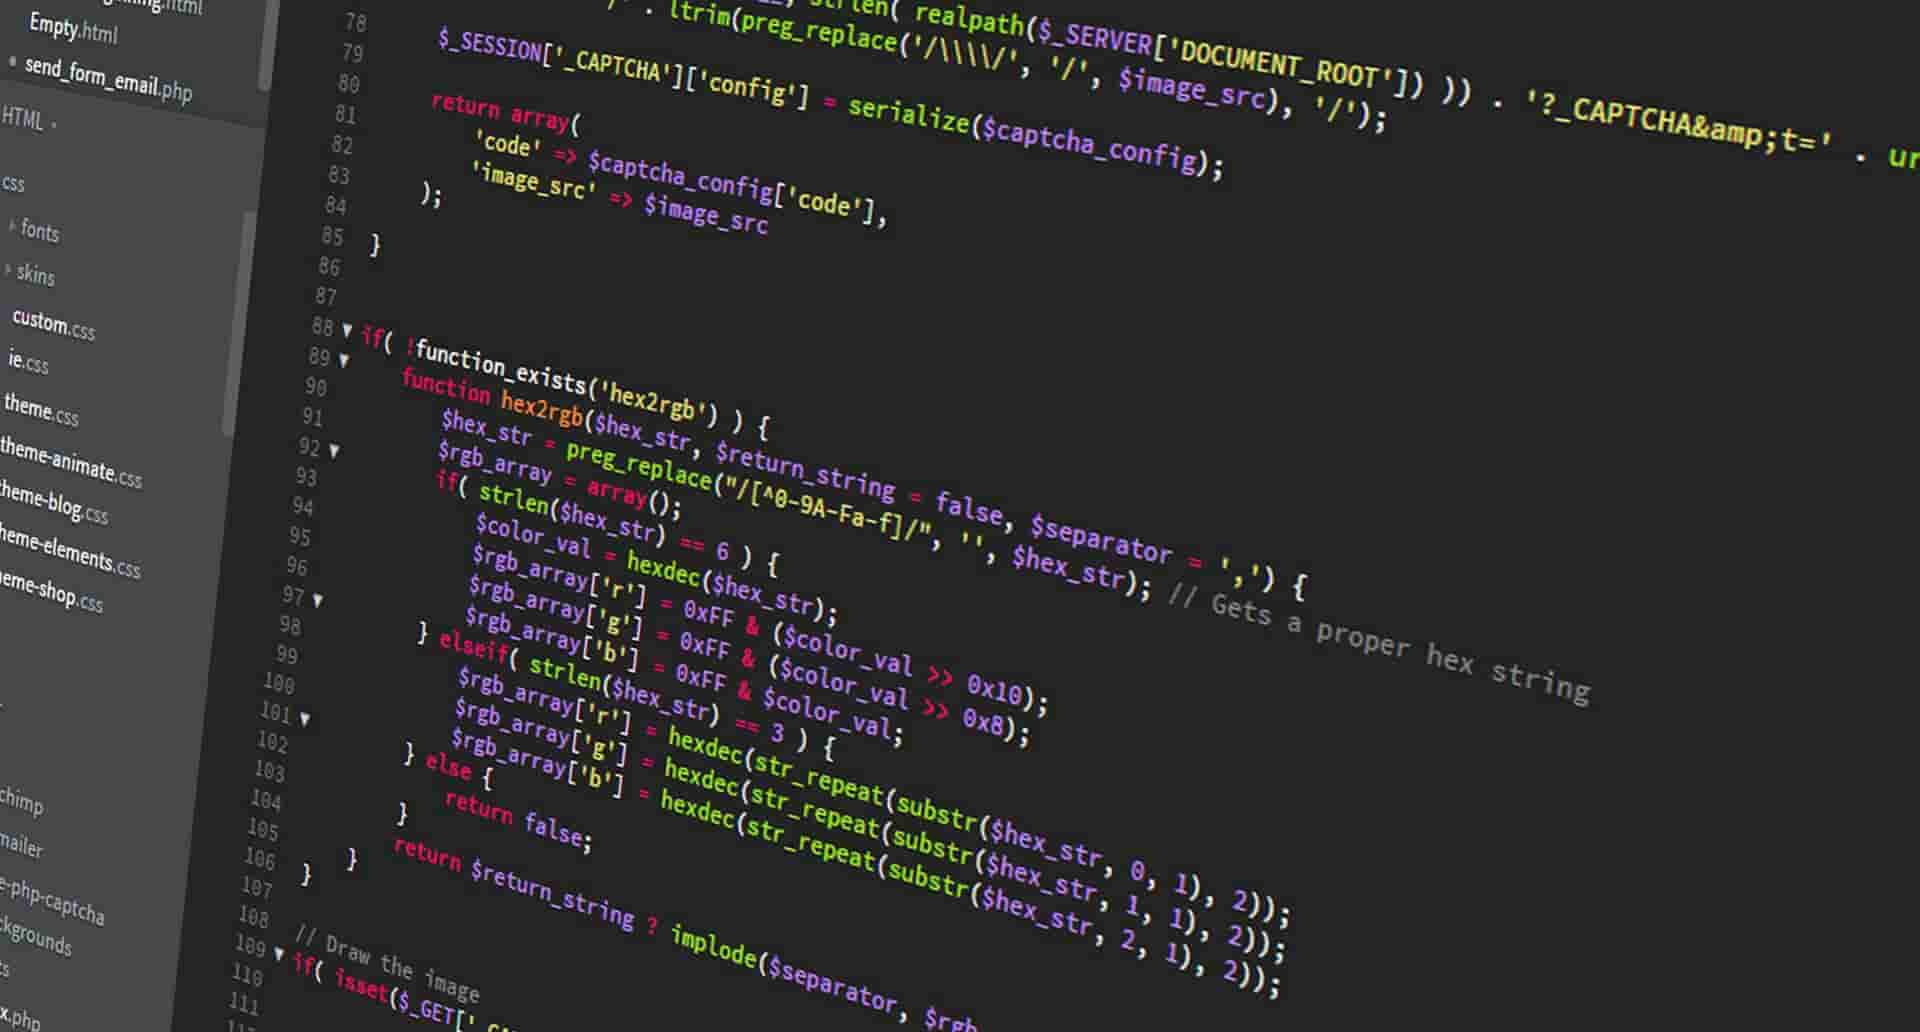
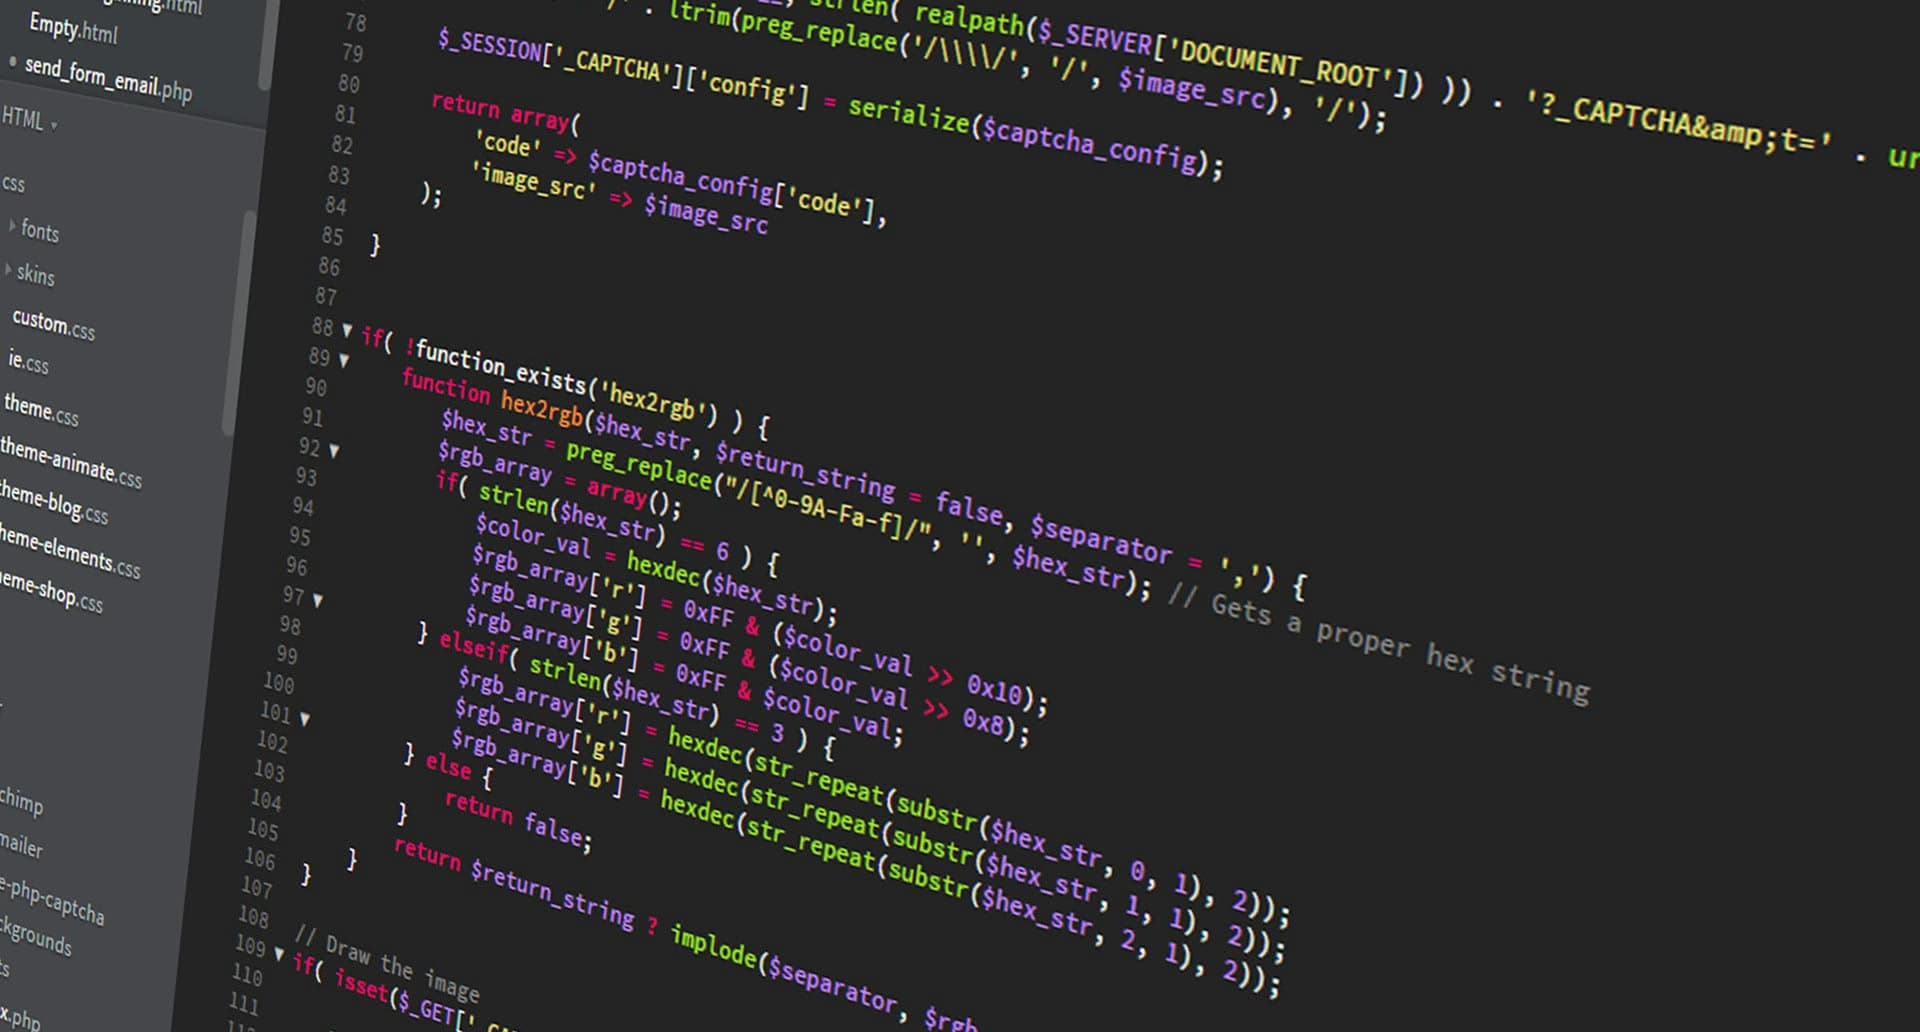
اكتُشفت ثغرتان خطيرتان في لغة البرمجة PHP، التي تعمل في خلفية معظم مواقع الإنترنت، وأُطلق عليهما اسم "PHP2Shell". ويمكن للثغرتين تمكين المهاجمين من تنفيذ أوامر عن بُعد على الخوادم المعرضة للخطر من دون الحاجة إلى اسم مستخدم أو كلمة مرور. ووفقاً لبيانات W3Techs، تستخدم PHP نسبة 69.3% من المواقع المعروفة التي تستخدم لغات برمجة من جانب الخادم.
عقب الكشف عن الثغرتين، أغلقت وزارة الصحة والعمل والرفاه اليابانية مؤقتاً موقعاً تابعاً لأحد أنظمة المعلومات، كما قيّدت بعض المؤسسات الحكومية في الدنمارك والنرويج وفنلندا وهولندا الوصول إلى مواقعها.
ما الذي يجب فعله؟
طلبت وكالة الأمن السيبراني وأمن البنية التحتية الأميركية (CISA) حصر جميع الأنظمة التي تستخدم PHP، وإعطاء الأولوية للأنظمة المكشوفة على الإنترنت والانتقال فوراً إلى الإصدارات PHP 8.5.12 أو 8.4.27 أو 8.3.36 أو 8.2.35. وأوصت الوكالة بفصل الأنظمة عن الإنترنت إلى حين ترقيعها إذا تعذر إجراء التحديث فوراً، أو إذا كانت تستخدم الإصدار 8.1 أو إصدارات أقدم انتهى دعمها، مع توفير حماية محدودة بواسطة جدار حماية لتطبيقات الويب خلال هذه العملية. كما أوصى مكتب التحقيقات الفيدرالي (FBI) بمراقبة عمليات PHP لرصد إطلاقها غير المتوقع لأصداف الأوامر.
فحص وطني في تركيا
بدأت رئاسة الأمن السيبراني التابعة لرئاسة الجمهورية في تركيا أيضاً فحصاً على المستوى الوطني، مع إعطاء الأولوية للمؤسسات الحكومية. وأعلنت الرئاسة أن الفحوص التي أُجريت على بوابة الحكومة الإلكترونية «e-Devlet Kapısı»، التي تخدم أكثر من 69 مليون مستخدم، لم تكشف عن أي مشكلة تؤثر سلباً في أمن الخدمات، وأن الخدمات مستمرة من دون انقطاع.
اشترك في Hilal Times
اشترك ليتم إعلامك بالأخبار والتطورات والإعلانات الخاصة. سنبقيك على اطلاع.
بالتسجيل، فإنك توافق على سياسة الخصوصية الخاصة بنا